Los ataques de envenenamiento de direcciones dispararon la actividad de Ethereum a un máximo histórico
- Ya se han robado más de 740 000 dólares, y esta cifra seguirá creciendo
- Esto fue posible gracias a la actualización Fusaka, que hizo que las transacciones de spam fueran lo suficientemente baratas como para ser rentables
- Este ataque está en curso ahora mismo
El número de nuevas direcciones creció 2,7 veces en comparación con el nivel promedio de 2025. La semana pico del 12 de enero mostró 2,7 millones de nuevas direcciones, un 170 % más que los valores típicos.
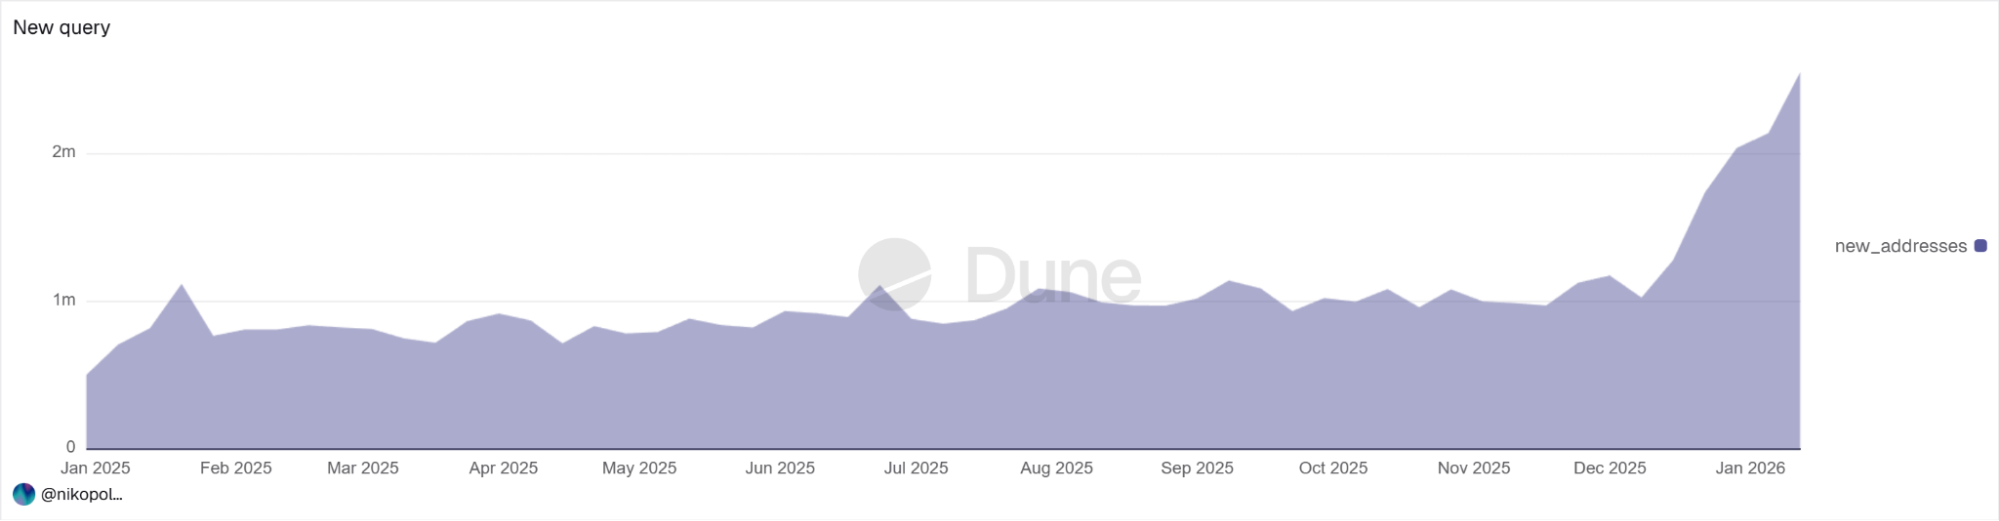
Aumento drástico de nuevas direcciones de Ethereum
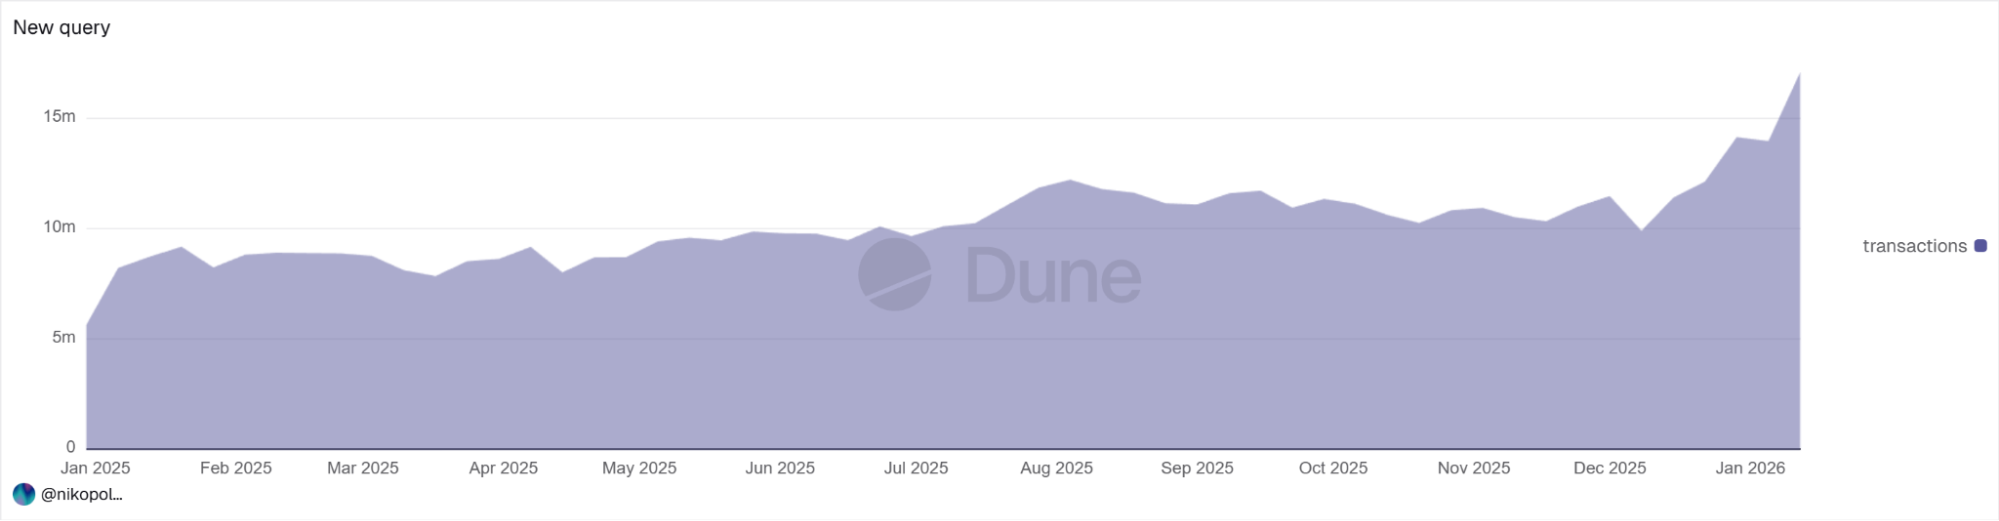
El número de transacciones en la red Ethereum creció un 63 %, de 10,5 millones por semana a un récord de 17,1 millones.
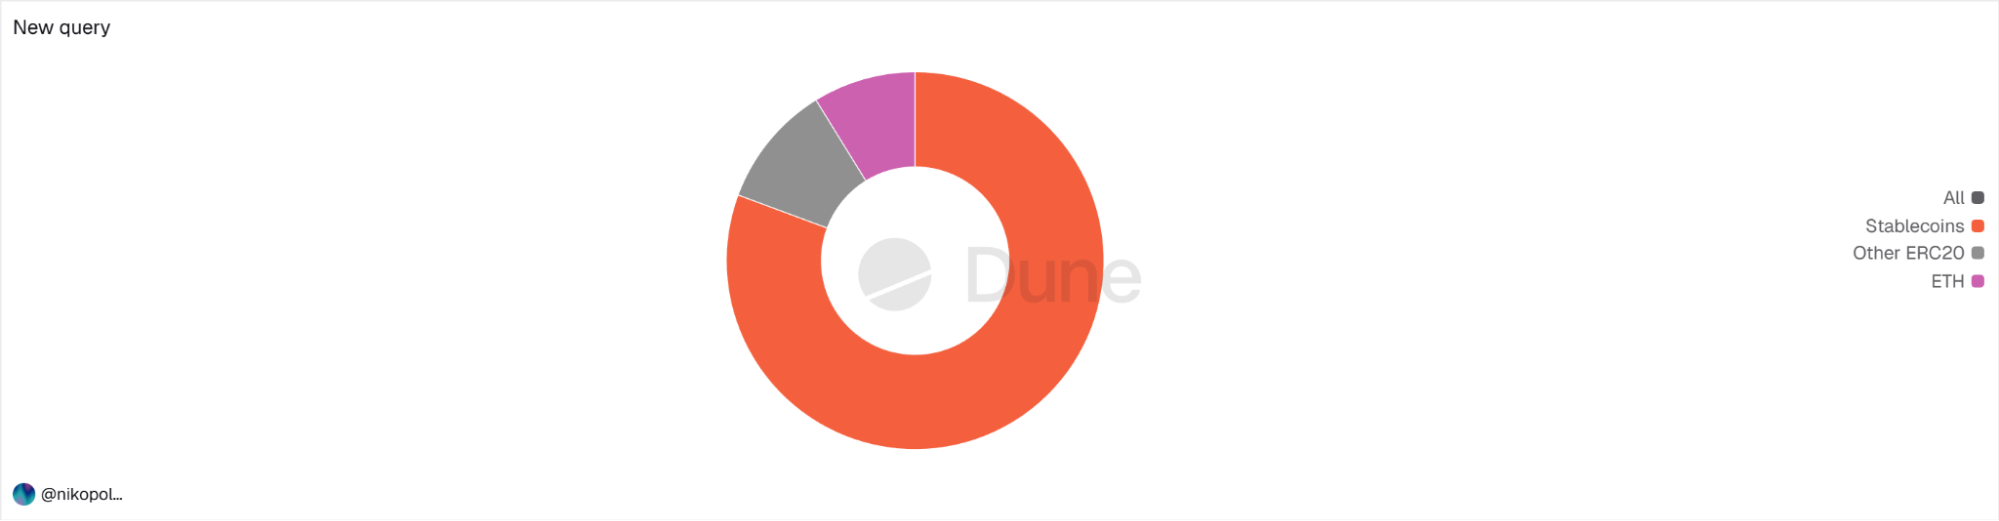
Quería encontrar la causa del aumento de direcciones, y resultó que este crecimiento inusual está impulsado en un 80 % por las stablecoins.
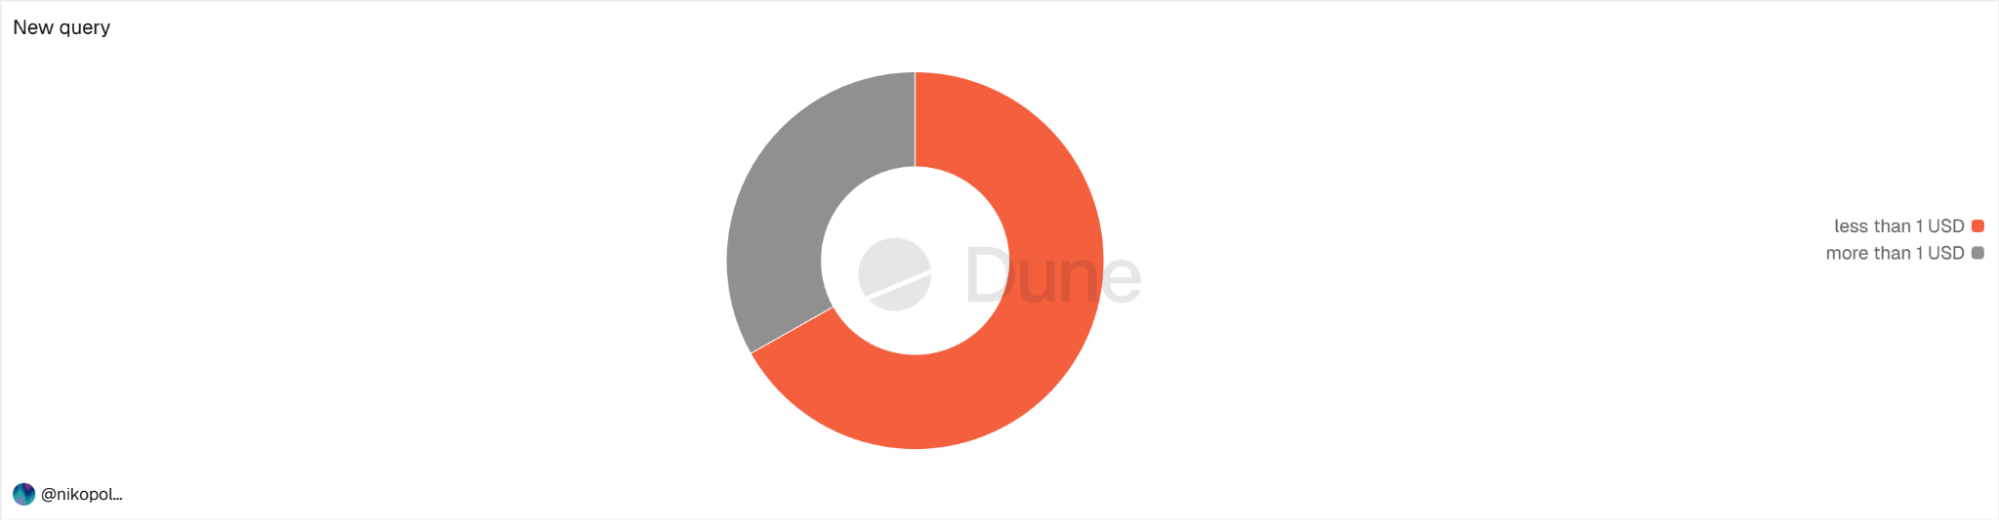
Después de eso, necesitaba comprender la naturaleza de las transacciones de stablecoins. Calculé cuántos usuarios recibieron menos de un dólar como su primera transacción de stablecoin, y resultó que el 67 % de las direcciones encajan en este patrón. 3,86 millones de 5,78 millones de direcciones recibieron importes ínfimos como su primera transacción.
Para identificar las direcciones distribuidoras de importes ínfimos, filtré todos los remitentes de transferencias de USDT/USDC inferiores a 1 dólar para el período del 15 de diciembre de 2025 al 18 de enero de 2026, conté los destinatarios únicos para cada uno y filtré aquellos que enviaron a al menos 10 000 direcciones.
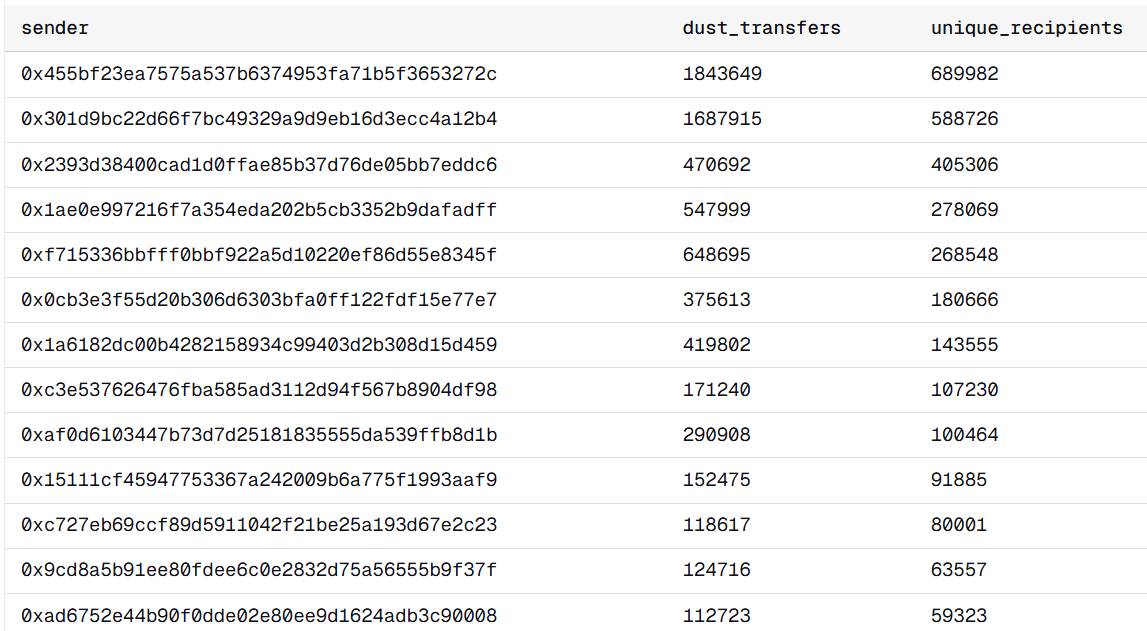
Principales direcciones de contratos que distribuyen importes ínfimos a direcciones de cebo
Aquí están los 3 principales distribuidores de importes ínfimos:
0x301d9bc22d66f7bc49329a9d9eb16d3ecc4a12b4 - envió a 589 000
0x2393d38400cad1d0ffae85b37d76de05bb7eddc6 - envió a 405 000
Estos son contratos inteligentes que automatizan la distribución masiva de importes ínfimos de envenenamiento.
El código fuente de uno de estos contratos tiene una función fundPoisoners que financia cientos de direcciones de envenenamiento en una sola transacción, enviando a cada una tokens de importes ínfimos y algo de ETH para gas.
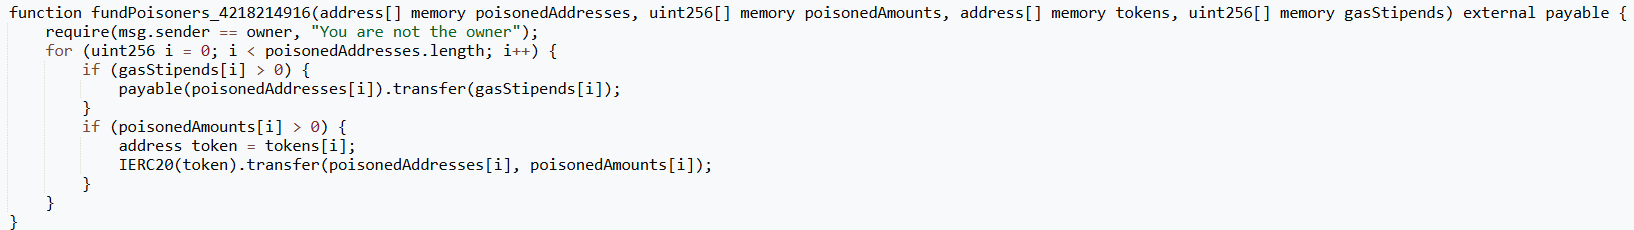
Estas direcciones de envenenamiento luego distribuyen importes ínfimos a millones de víctimas potenciales, creando entradas falsas en los historiales de transacciones.
Las direcciones de envenenamiento se crean para que se parezcan a las direcciones legítimas de las víctimas (coincidiendo los primeros y últimos caracteres). La víctima ve una dirección "familiar" en el historial de transacciones, la copia sin verificación completa y envía fondos reales al atacante.
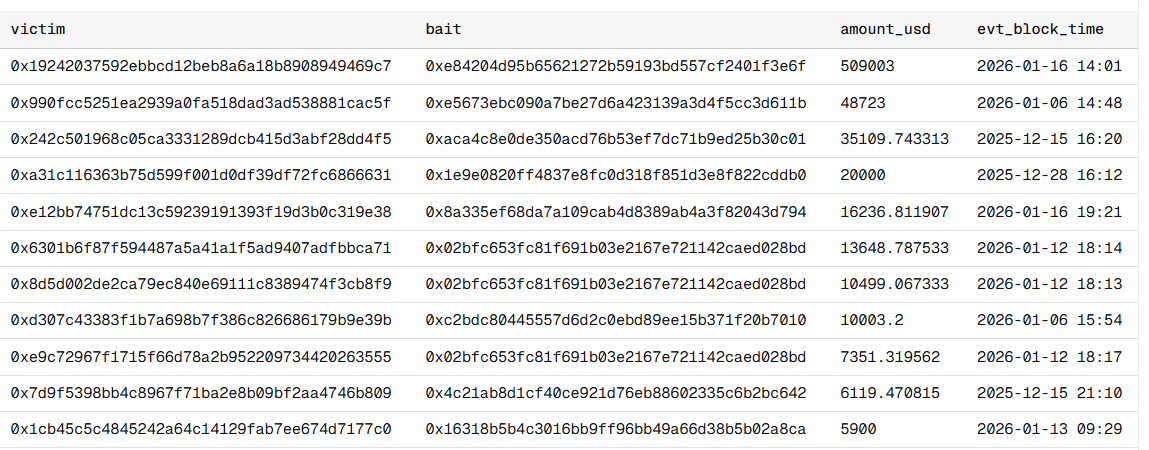
Principales víctimas del ataque de envenenamiento a 19 de enero de 2026
¿Pero por qué los atacantes se activaron precisamente ahora?
Porque la tasa de conversión para tales ataques es extremadamente baja, aproximadamente del 0,01 %. Y el beneficio principal proviene de solo unas pocas víctimas (en la captura de pantalla anterior, una persona perdió 509 000 dólares de los 740 000 dólares estudiados). Esto significa que los atacantes siempre se enfrentaron al riesgo de que el gas gastado en millones de transacciones de importes ínfimos no valiera la pena. Hasta diciembre de 2025.
El 3 de diciembre de 2025, los desarrolladores de Ethereum, liderados por Vitalik Buterin, mejoraron amablemente la infraestructura perfectamente para tales ataques al lanzar la actualización Fusaka, reduciendo las tarifas promedio aproximadamente 6 veces.
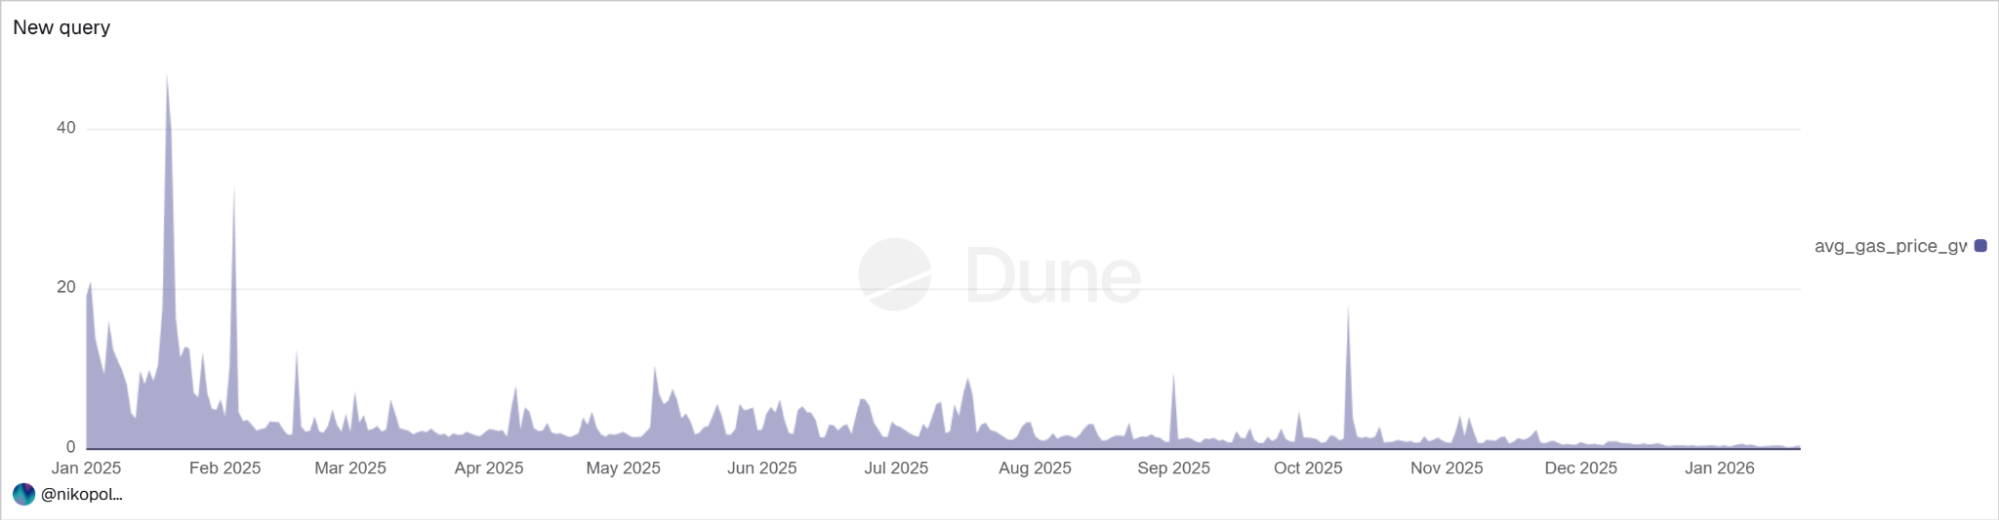
Cambio en los costos de transferencia de ERC20 en 2025
Ahora el envenenamiento de direcciones se ha vuelto desproporcionadamente atractivo para los atacantes.
Ya escribí sobre esto: ¡no se puede escalar la infraestructura sin abordar primero la seguridad del usuario!
Y mientras la industria de las criptomonedas celebra métricas récord, la gente está perdiendo sus fondos porque los desarrolladores de Ethereum mejoraron la infraestructura para ataques masivos.
Lo que están haciendo los desarrolladores es una experimentación imprudente a expensas de los usuarios, disfrazada de revolución donde la gente común asume todos los riesgos.
(Solo verifiqué las transacciones de stablecoins porque impulsaron el crecimiento de las métricas principales, pero la escala es mayor ya que los ataques de importes ínfimos también usan otros tokens).