Подмена адресов привела к рекордной активности в Ethereum
- Уже украдено свыше $740 тыс., и эта сумма продолжит расти
- Обновление Fusaka удешевило спам-транзакции настолько, что атаки стали выгодными
- Атака продолжается
Новых адресов стало в 2,7 раза больше, чем в среднем за 2025 год. На пике, за неделю с 12 января, появилось 2,7 млн новых адресов. Это на 170% больше обычного.
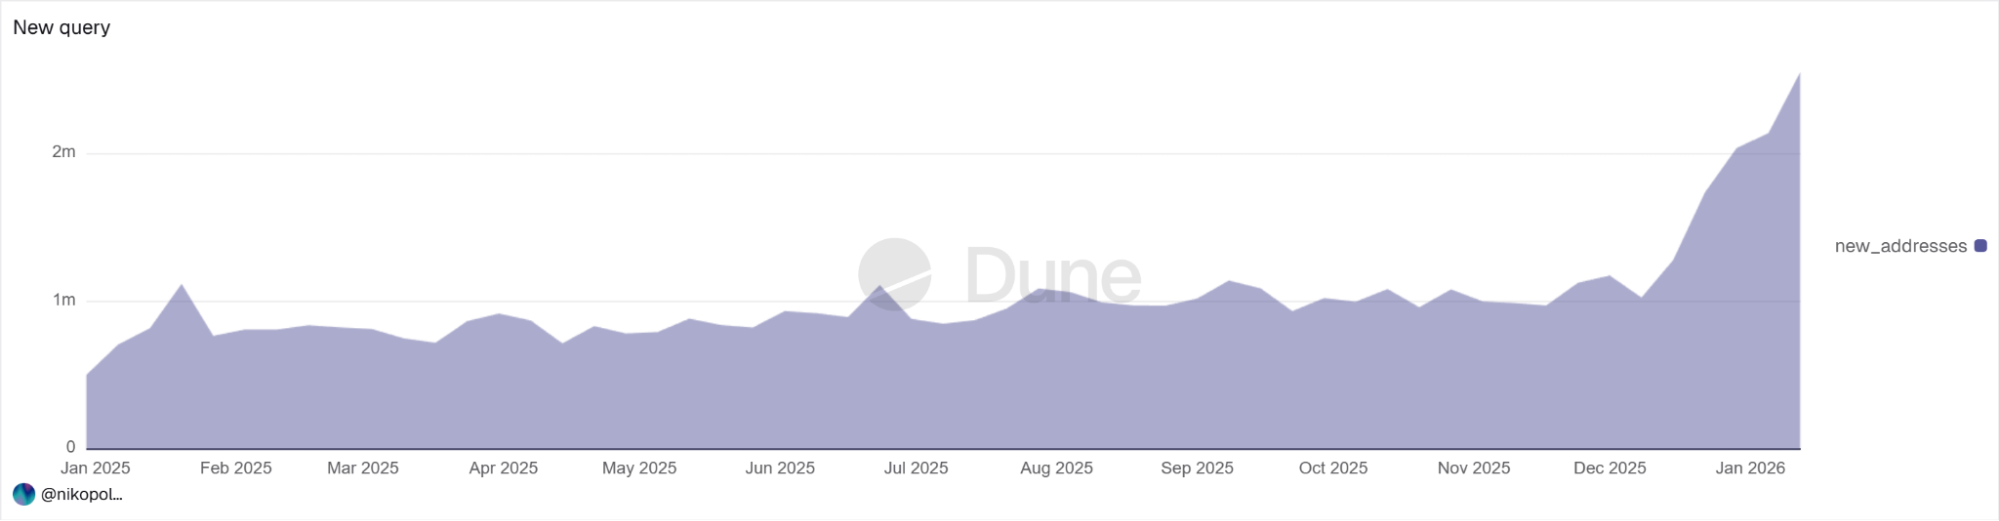
Резкий рост числа новых адресов Ethereum
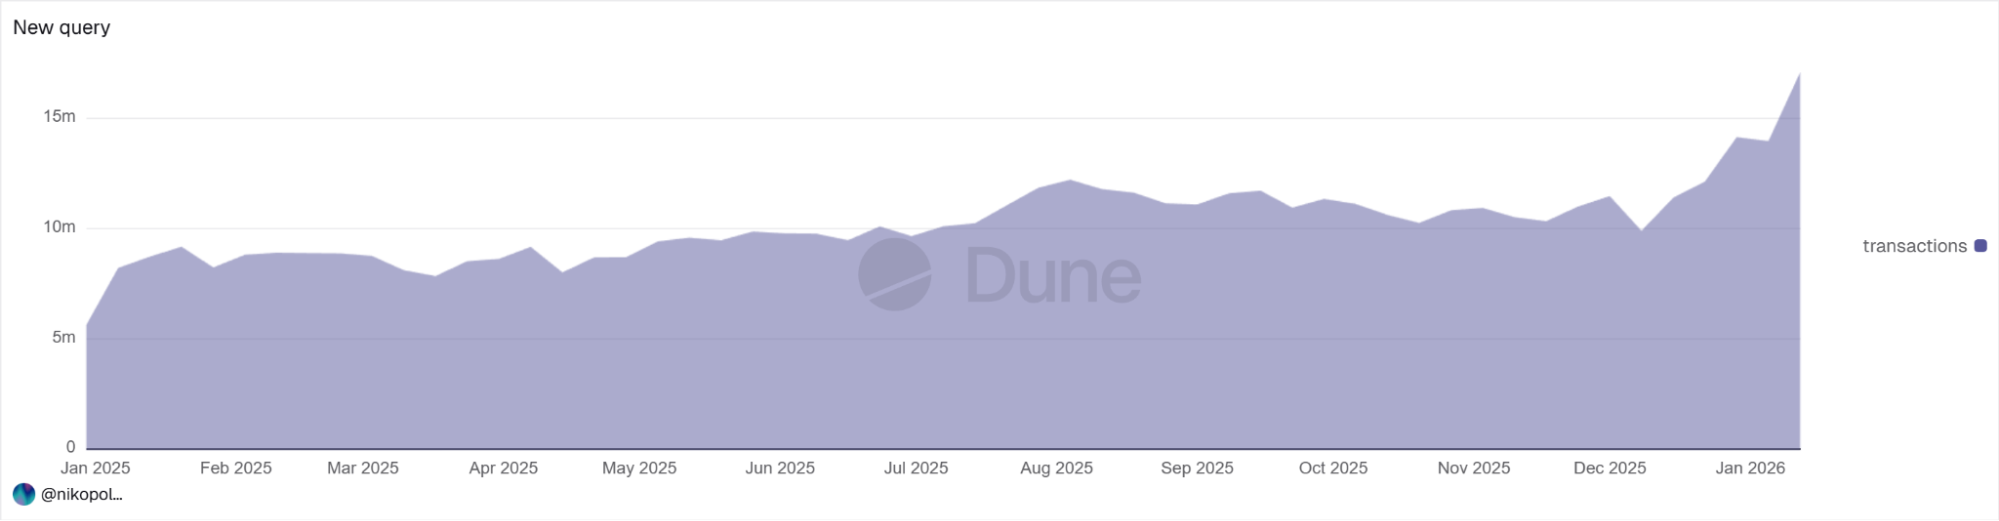
Число транзакций в сети Ethereum выросло на 63%: с 10,5 млн в неделю до рекордных 17,1 млн.
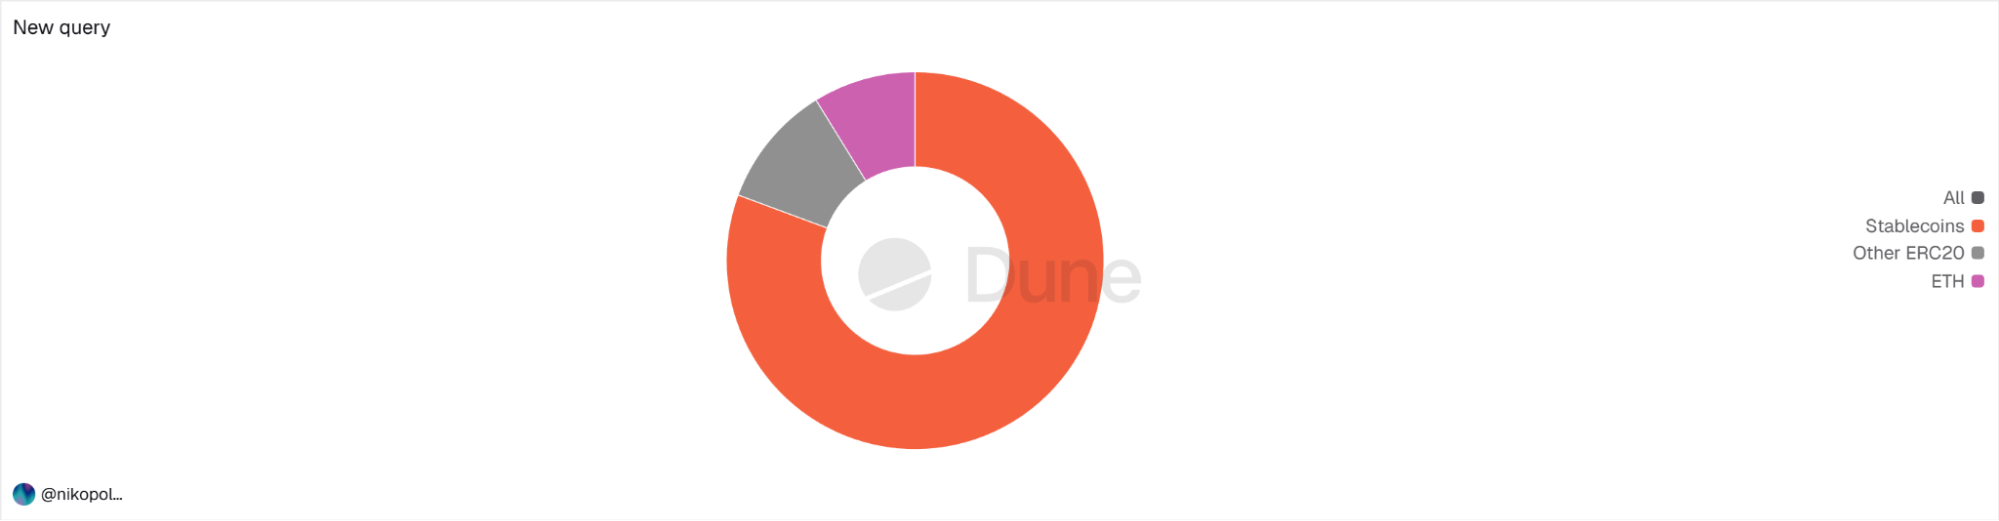
Я хотел понять, почему адресов стало больше. Оказалось, что 80% этого необычного роста приходится на стейблкоины.
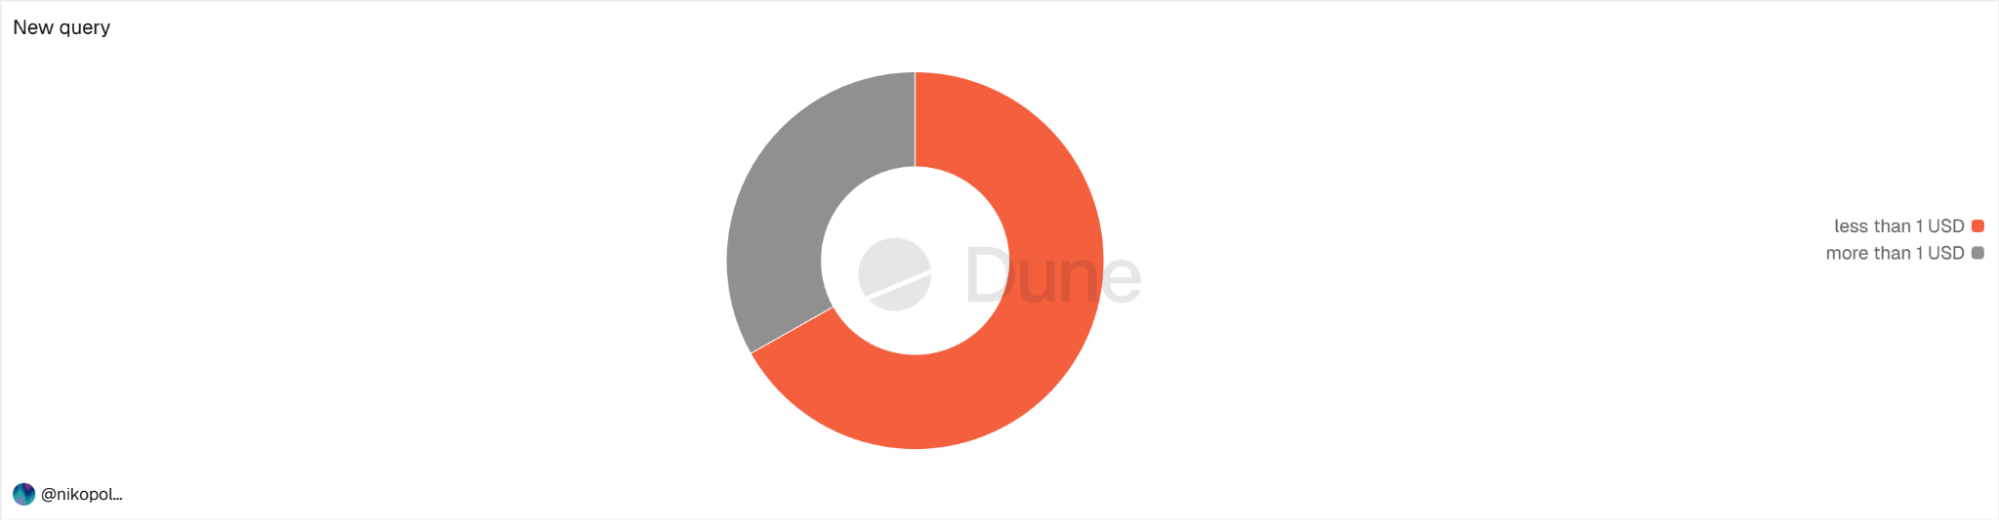
Дальше я посмотрел, что это были за переводы. У 67% адресов первый перевод в стейблкоинах был меньше доллара. Такой «пылевой» перевод получили 3,86 млн из 5,78 млн адресов.
Чтобы выявить адреса, рассылающие «пыль», я отобрал всех отправителей USDT и USDC, которые делали переводы на сумму меньше $1 с 15 декабря 2025 года по 18 января 2026 года. Для каждого отправителя я посчитал уникальных получателей и оставил тех, кто отправлял средства хотя бы на 10 тыс. адресов.
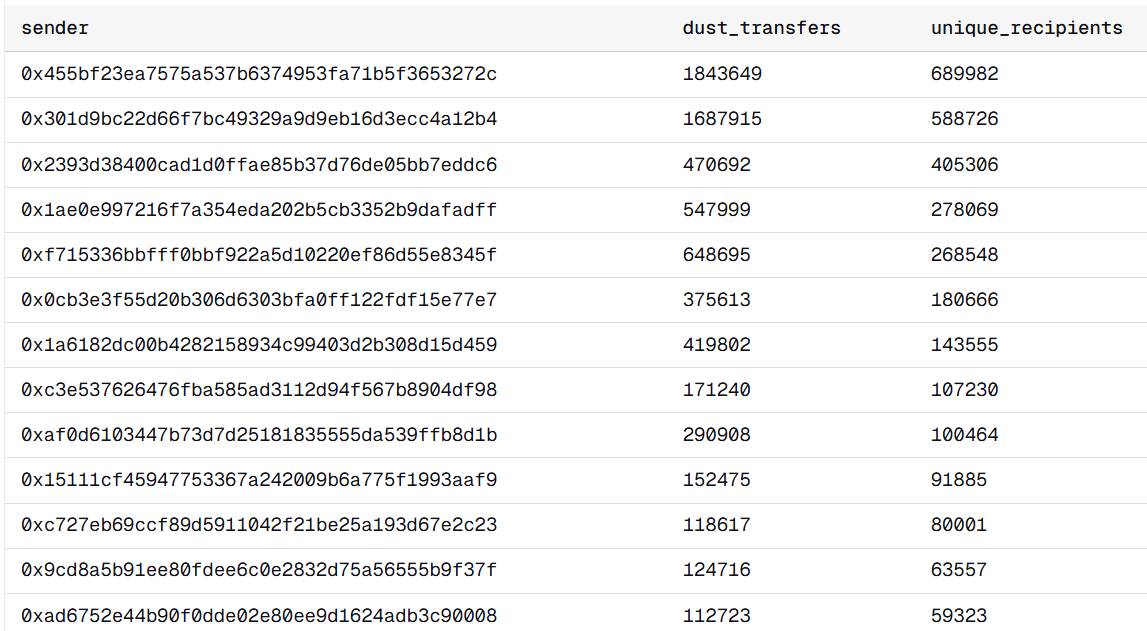
Контракты, которые отправили «пыль» на наибольшее число адресов-приманок
Три крупнейших отправителя «пыли»:
0x301d9bc22d66f7bc49329a9d9eb16d3ecc4a12b4 на 589 тыс.
0x2393d38400cad1d0ffae85b37d76de05bb7eddc6 на 405 тыс.
Это смарт-контракты, которые автоматизируют массовую рассылку «пыли» для подмены адресов.
В исходном коде одного из контрактов есть функция fundPoisoners. За одну транзакцию она пополняет сотни адресов злоумышленников, отправляя на каждый немного токенов для рассылки и ETH для оплаты газа.
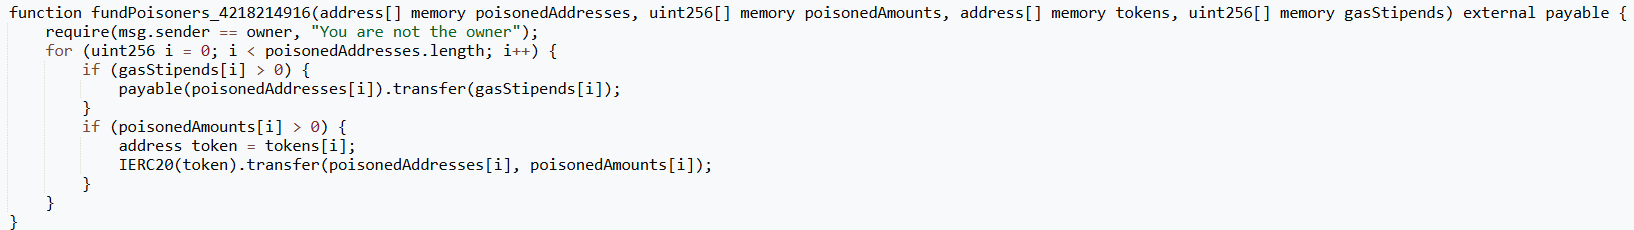
Затем с этих адресов отправляют «пыль» миллионам потенциальных жертв, чтобы оставить ложные записи в истории транзакций.
Мошенники подбирают адреса, похожие на настоящие адреса, с которыми жертвы уже взаимодействовали. У них совпадают первые и последние символы. Жертва видит «знакомый» адрес в истории транзакций, копирует его без полной проверки и переводит средства злоумышленнику.
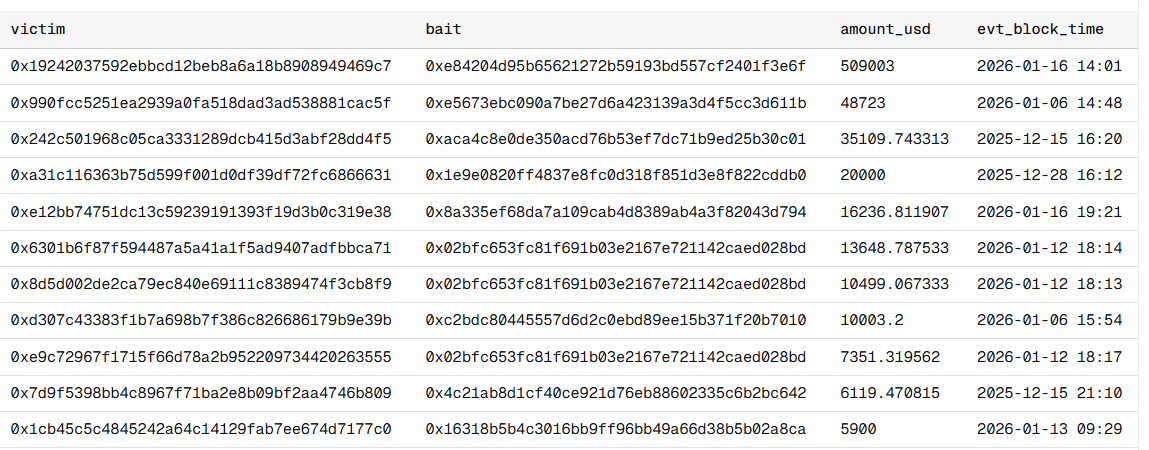
Крупнейшие потери от подмены адресов на 19 января 2026 года
Почему злоумышленники активизировались именно сейчас?
У таких атак крайне низкая конверсия, около 0,01%. Основную прибыль приносят всего несколько жертв. На скриншоте выше один человек потерял $509 тыс. из общей суммы в $740 тыс. Злоумышленники всегда рисковали, что затраты на газ для миллионов «пылевых» переводов не окупятся. Так было до декабря 2025 года.
3 декабря 2025 года разработчики Ethereum во главе с Виталиком Бутериным внедрили обновление Fusaka. Средняя комиссия упала примерно в шесть раз, и инфраструктура стала гораздо удобнее для таких атак.
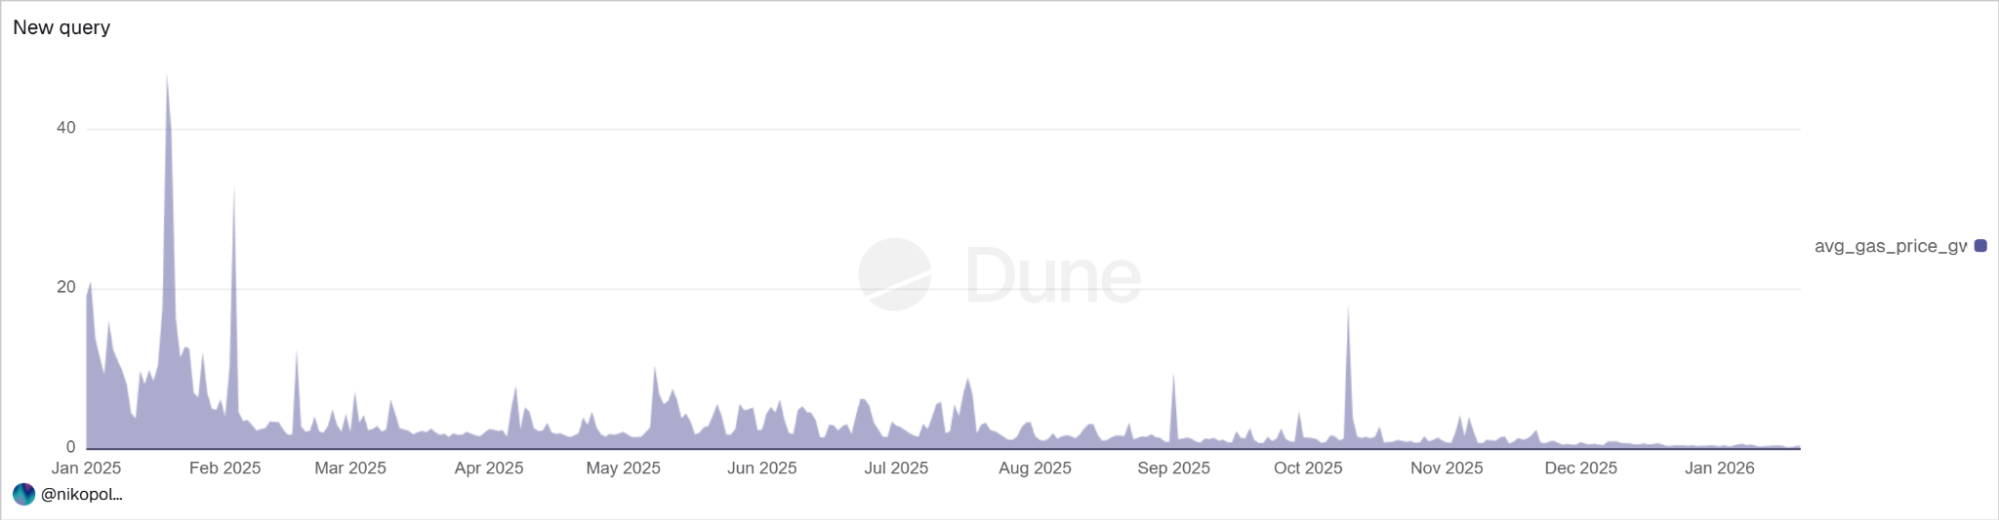
Как менялась стоимость перевода токенов ERC-20 в 2025 году
Подмена адресов стала куда выгоднее для злоумышленников.
Я уже писал об этом: нельзя масштабировать инфраструктуру, пока не решены проблемы безопасности пользователей.
Пока криптоиндустрия празднует рекордные показатели, люди теряют деньги: разработчики Ethereum упростили проведение массовых атак.
Разработчики ставят безрассудный эксперимент за счёт пользователей. Его подают как революцию, а все риски несут обычные люди.
(Я проверил только транзакции со стейблкоинами: именно они обеспечили основной рост показателей. Масштаб атак больше, поскольку для рассылки «пыли» используют и другие токены.)