以太坊活跃度创纪录,背后是地址投毒攻击
- 已有超过 74 万美元被盗,且这一数字还将继续增长
- 这之所以成为可能,要归功于 Fusaka 升级,该升级使垃圾交易的成本低到足以让攻击者获利
- 此次攻击目前仍在进行中
新地址数量是 2025 年平均水平的 2.7 倍。1 月 12 日当周峰值显示有 270 万个新地址,比典型值高出 170%。
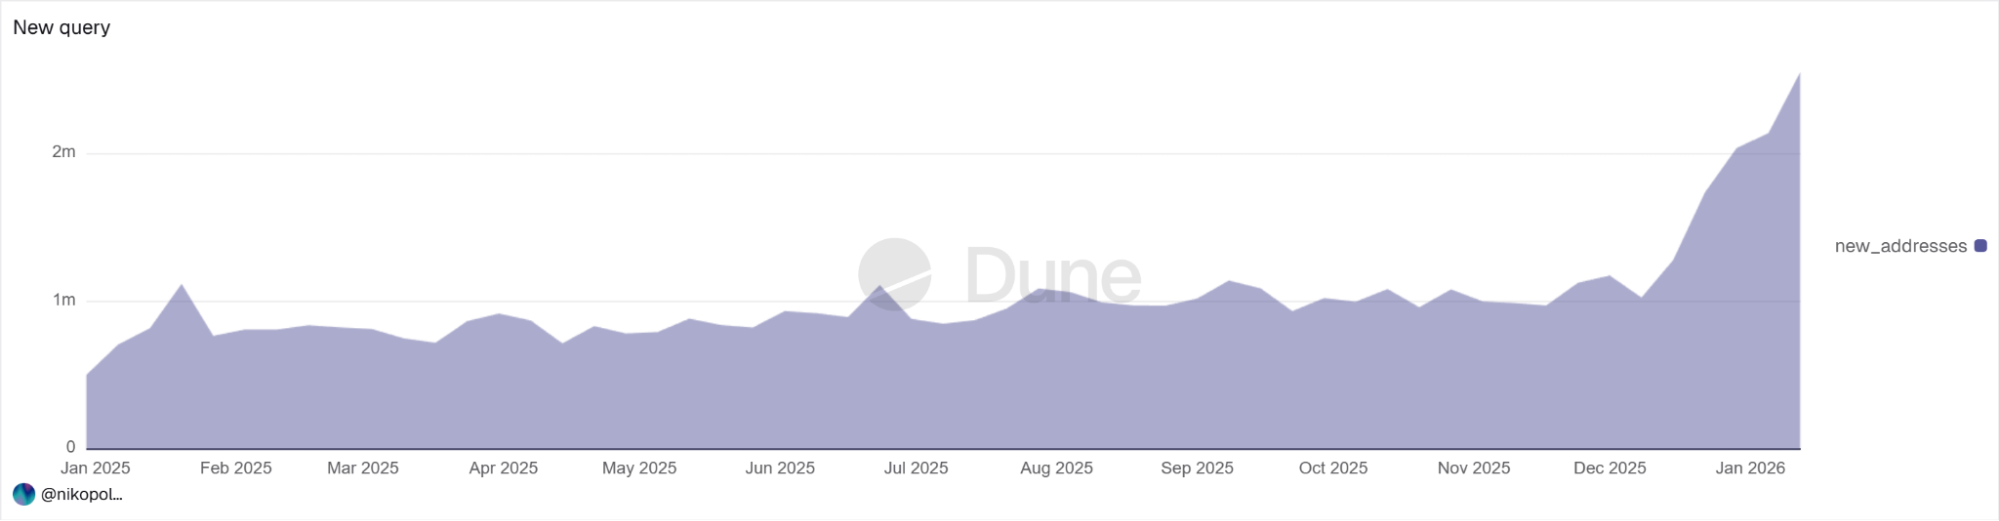
以太坊新地址数量急剧增加
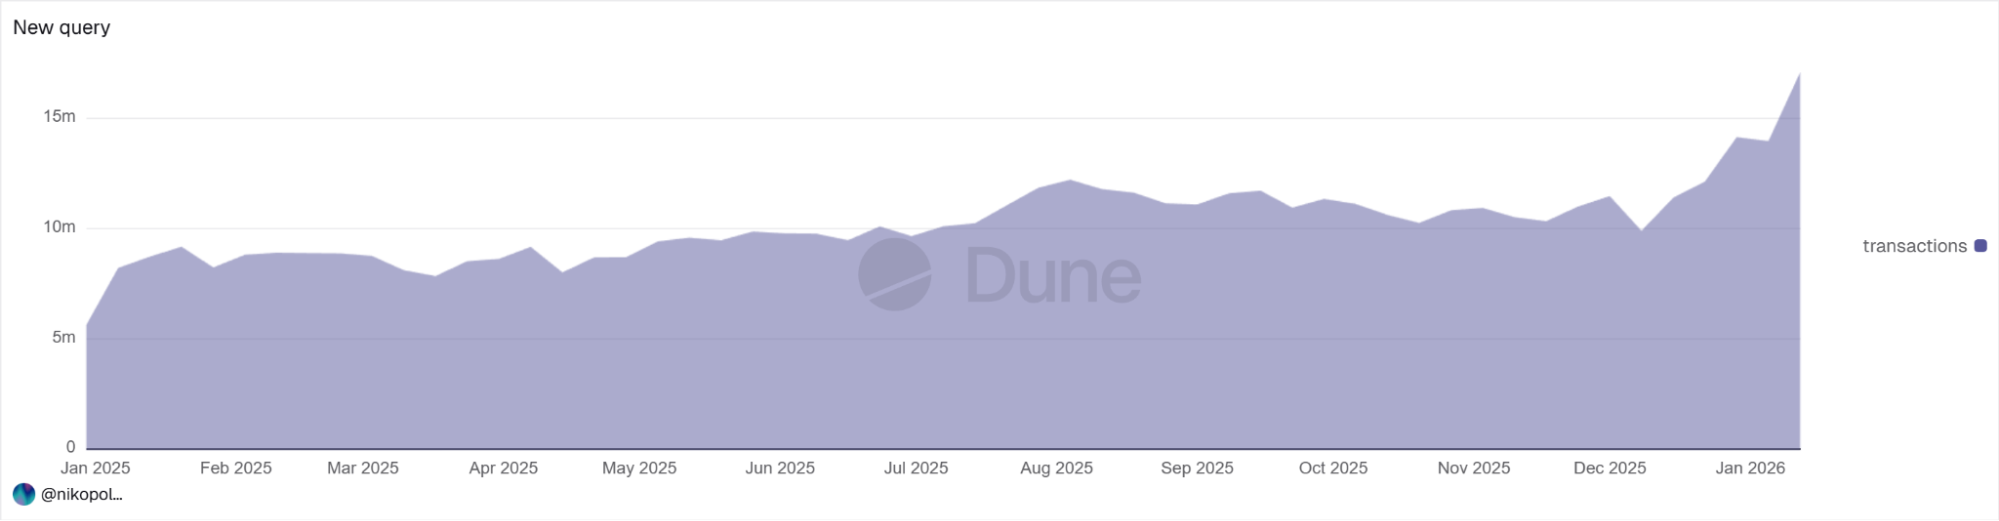
以太坊网络上的交易数量从每周 1050 万笔增长了 63%,达到创纪录的 1710 万笔。
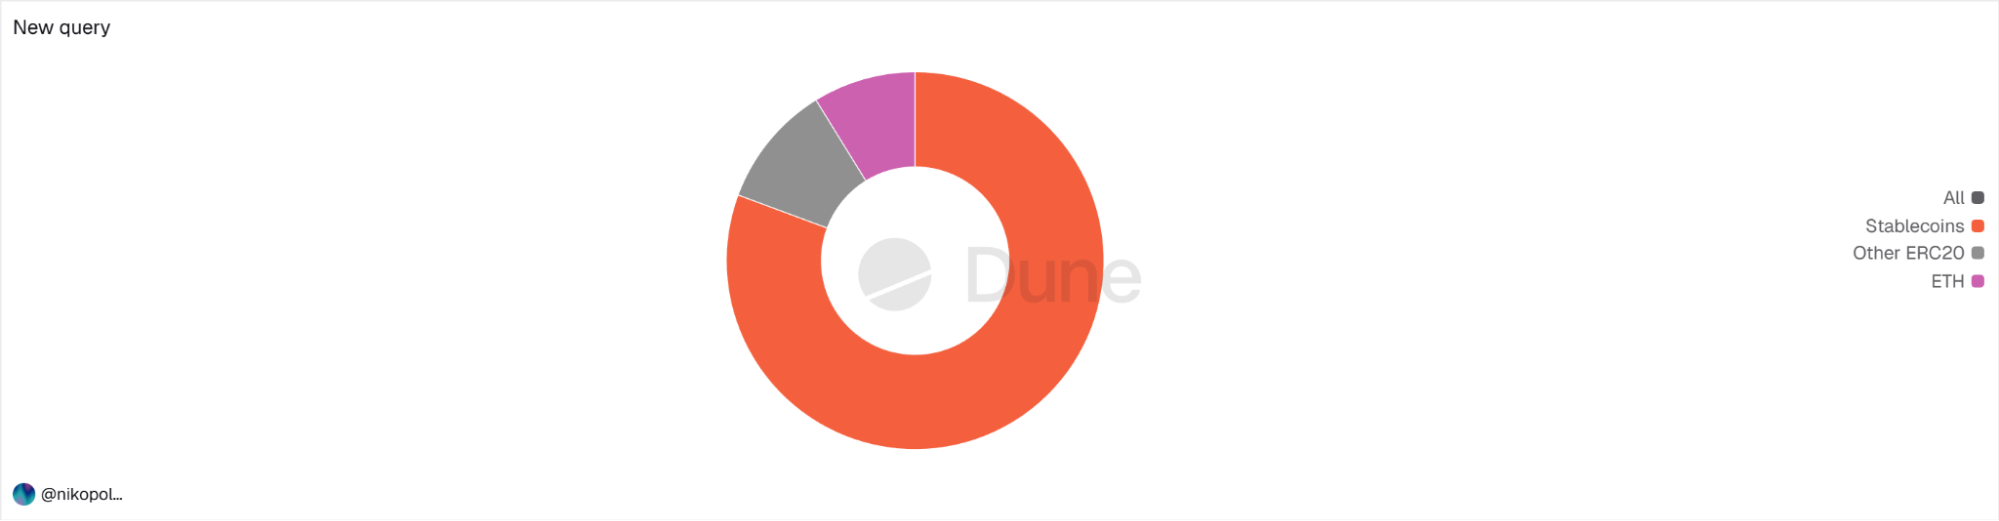
我想找出导致地址增加的原因,结果发现这种异常增长有 80% 是由稳定币驱动的。
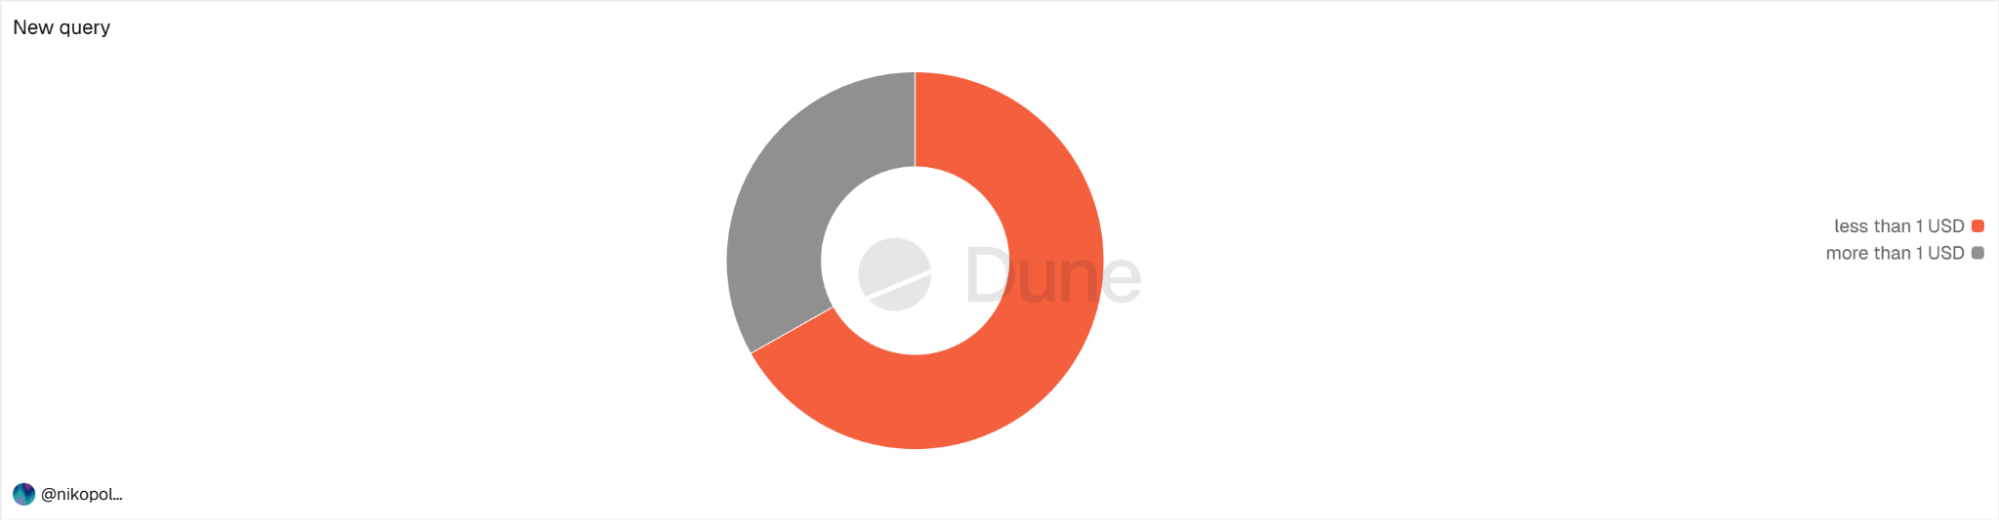
此后,我需要了解稳定币交易的性质。我计算了有多少用户收到的第一笔稳定币交易金额低于 1 美元,结果发现有 67% 的地址符合这一模式。在 578 万个地址中,有 386 万个地址的第一笔交易收到的是尘埃转账。
为了识别尘埃分发者地址,我筛选了 2025 年 12 月 15 日至 2026 年 1 月 18 日期间所有发送金额小于 1 美元的 USDT/USDC 转账的发件人,统计了每个发件人的唯一接收者数量,并筛选出向至少 10,000 个地址发送过资金的那些发件人。
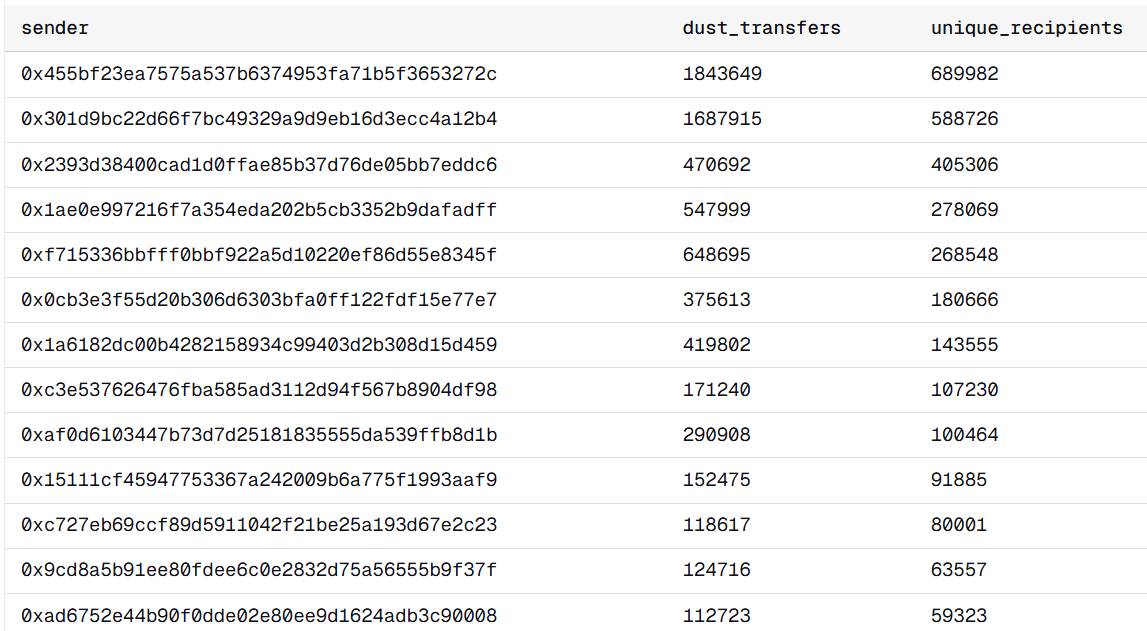
向诱饵地址分发尘埃的主要合约地址
以下是排名前三的尘埃分发者:
0x301d9bc22d66f7bc49329a9d9eb16d3ecc4a12b4 - 向 58.9 万个地址发送了尘埃
0x2393d38400cad1d0ffae85b37d76de05bb7eddc6 - 向 40.5 万个地址发送了尘埃
这些是自动化大规模分发投毒尘埃的智能合约。
其中一个此类合约的源代码包含一个 fundPoisoners 函数,该函数可在单笔交易中为数百个投毒地址提供资金,向每个地址发送少量代币以及一些用于支付 Gas 的 ETH。
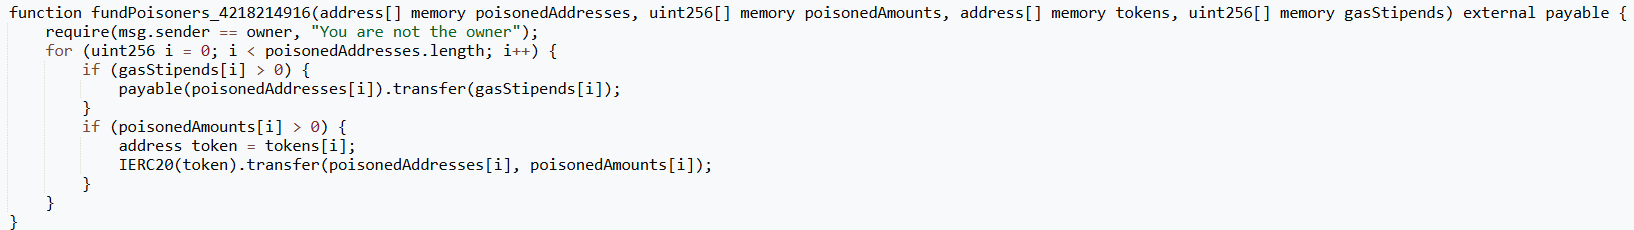
随后,这些投毒地址将尘埃分发给数百万潜在受害者,在交易历史中制造虚假记录。
创建投毒地址是为了使其看起来与受害者的合法地址相似(匹配首尾字符)。受害者在交易历史中看到“熟悉”的地址,未经充分验证便复制该地址,从而将真实资金发送给攻击者。
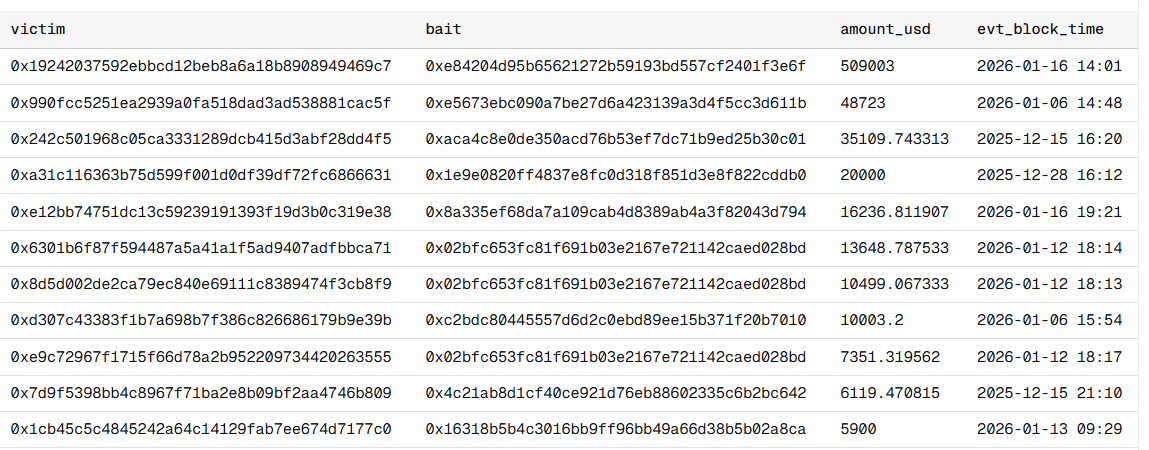
截至 2026 年 1 月 19 日的投毒攻击主要受害者
但为什么攻击者偏偏在此时变得活跃?
因为此类攻击的转化率极低,约为 0.01%。主要利润仅来自少数几名受害者(在上述截图中,一人损失了 50.9 万美元,占所研究的 74 万美元总额的大部分)。这意味着攻击者一直面临着风险,即花费在数百万笔尘埃交易上的 Gas 可能无法收回成本。直到 2025 年 12 月之前都是如此。
2025 年 12 月 3 日,由 Vitalik Buterin 领导的以太坊开发者推出了 Fusaka 升级,将平均费用降低了约 6 倍,恰好为此类攻击完善了基础设施。
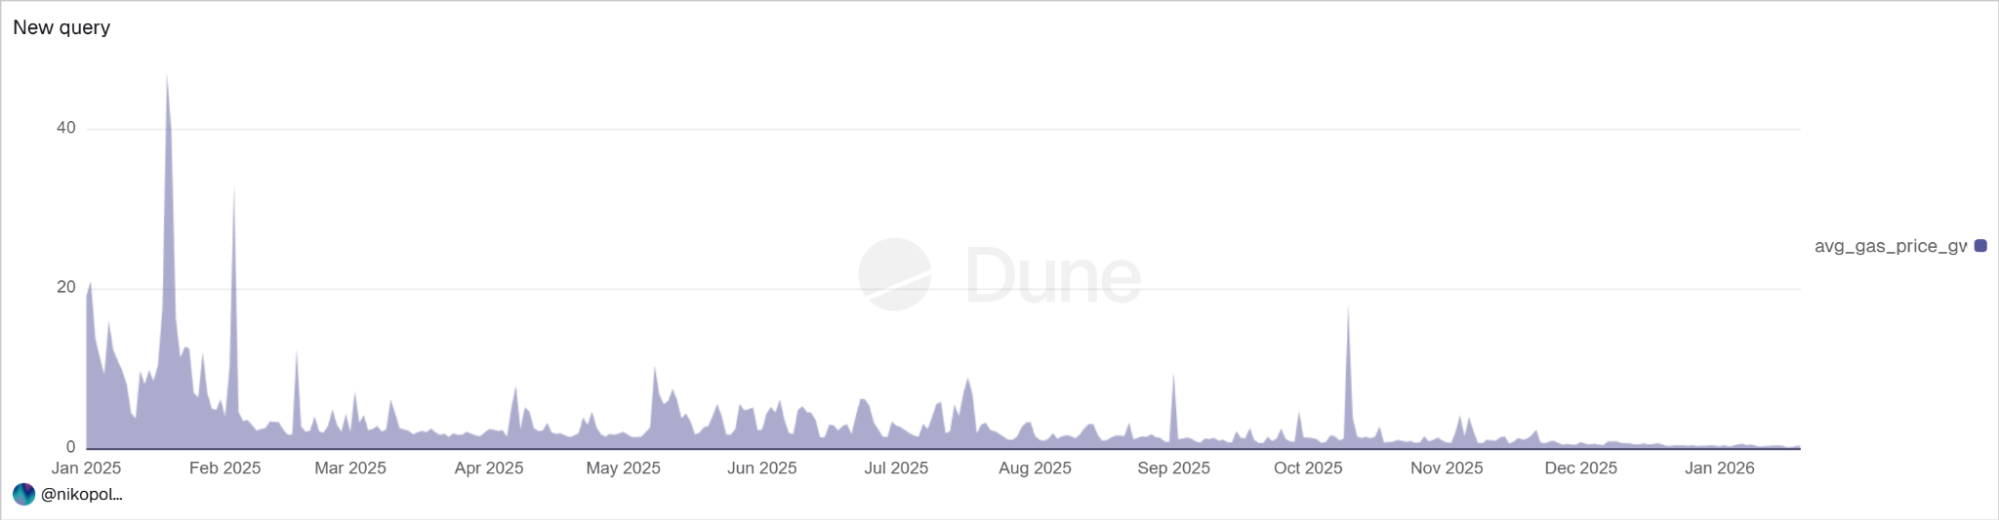
2025 年 ERC20 转账成本变化
如今,地址投毒对攻击者来说变得极具吸引力,收益与成本严重不成比例。
我已就此写过文章:如果不先解决用户安全问题,就无法扩展基础设施!
当加密货币行业庆祝创纪录的指标时,人们却在失去资金,因为以太坊开发者改善了用于大规模攻击的基础设施。
开发者们所做的是一种鲁莽的实验,让用户承担全部风险,却将其伪装成一场革命。
(我仅检查了稳定币交易,因为它们推动了主要指标的增长,但由于尘埃攻击也使用其他代币,实际规模更大。)